Gate 창립자가 안전한 사고 방식을 공유하다: 어떤 한 쪽도 자금을 단독으로 사용할 수 없도록
저자:한린
신고: 본 문서는 전재된 내용으로, 독자는 원문 링크를 통해 더 많은 정보를 얻을 수 있습니다. 저자가 전재 형식에 대해 이의가 있는 경우, 저희에게 연락해 주시면 저자의 요청에 따라 수정하겠습니다. 전재는 정보 공유를 위한 것이며, 어떠한 투자 조언도 구성하지 않으며, 우설의 견해와 입장을 대표하지 않습니다.
전체 내용은 다음과 같습니다:
안전한 사고 방식과 업계가 수년간 회피해온 문제에 대한 이야기: 당신의 돈, 정말 안전한 장소가 있나요?
─────
최근 한 달 동안, 업계는 해커 뉴스로 다시 한 번 도배되었습니다. 2026년부터 현재까지 600건 이상의 보안 사건이 발생했으며, 손실은 800억 달러를 초과했습니다. 9월 한 달 동안 손실은 7.68억 달러로, 올해 가장 나쁜 한 달이었습니다; 10월은 아직 끝나지 않았지만, 한 달 손실은 이미 60억 달러를 초과했습니다.
그러나 더 주목해야 할 것은 손실의 출처입니다: 상반기 동안 60% 이상의 손실이 개인 키 해킹과 피싱에서 발생했으며, 코드 취약점은 10%를 조금 넘는 수준에 불과했습니다.
암호화 세계에서, 당신의 돈은 사실상 진정으로 안전한 장소가 없습니다.
거래소에 두기: 당신은 안전을 완전히 플랫폼에 맡깁니다. 플랫폼은 수백 수천만 명의 자산을 모으고 있어, 자연스럽게 세계 최고의 공격자들의 주요 목표가 됩니다. 플랫폼이 뚫리면, 모든 사람이 함께 피해를 봅니다.
자신의 손에 두기: 개인 키 분실, 복구 문구가 찍힘, 피싱 서명, 장치에 트로이 목마가 심어짐...... 고객 서비스가 없고, 철회할 수 없으며, 두 번째 기회가 없습니다. 대부분의 일반 사용자의 보안 능력은 전문 공격자의 상대가 되지 않습니다.
하드웨어 지갑조차도 더 이상 안전한 피난처가 아닙니다. 10월에 유통 경로를 겨냥한 하드웨어 심어주기 공격으로 사용자는 거의 1억 달러를 잃었습니다. 공격자는 지갑이 당신에게 전달되기 전에 스파이 칩을 심는 방법을 이미 배웠습니다.
문제의 근본 원인은 하나입니다: 단일 실패 지점
10년 넘게 업계가 제시한 답은 "둘 중 하나"입니다. 그러나 이 두 가지 길은 동일한 문제를 가지고 있습니다: 단일 실패 지점.
단일 실패 지점이 플랫폼에 있다면, 플랫폼이 공격받으면 끝입니다. 단일 실패 지점이 개인에 있다면, 개인이 한 번 실수하면 끝입니다.
우리는 항상 생각해왔습니다: 이 선택 문제를 피할 수는 없을까요?
우리의 사고 방식: 어떤 한 쪽도 당신의 자금을 단독으로 사용할 수 없게 합니다.
Gate는 금고(Vault)라는 사고 방식을 제안합니다. 핵심 원칙은 단 한 문장입니다: 어떤 한 쪽도 자금을 단독으로 사용할 수 있는 능력을 가지지 않게 합니다.
개인 키는 MPC를 통해 세 개의 조각으로 나뉘며, 각각 당신의 장치, Gate, 그리고 재해 복구 업체가 보유합니다. 완전한 개인 키는 어디에서도 나타나지 않습니다.
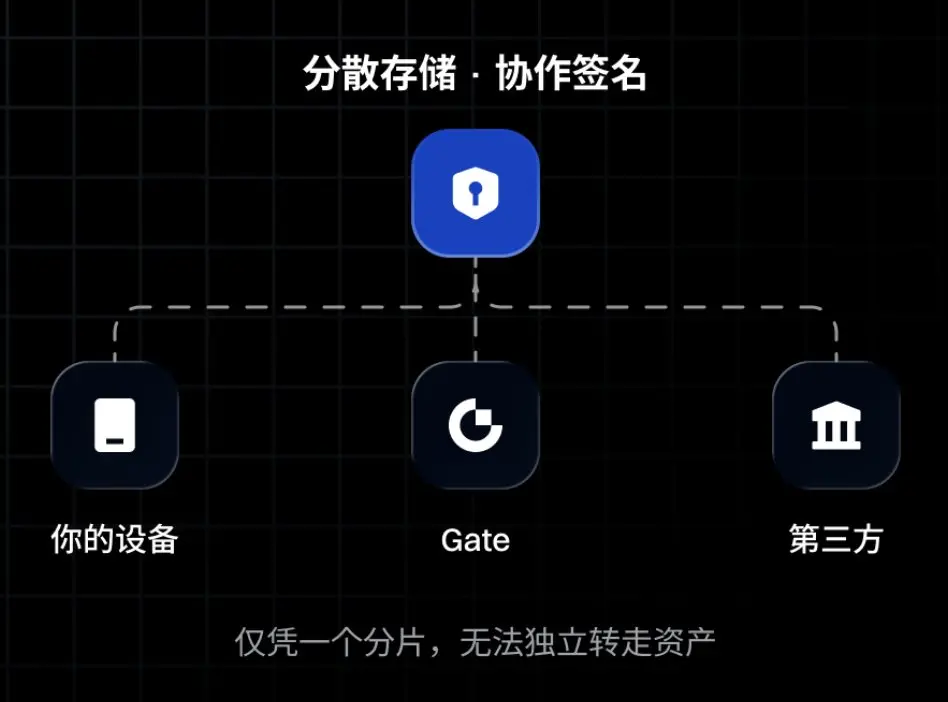
플랫폼이 공격받았나요? 누군가 플랫폼의 이쪽을 공격하더라도, 그는 한 조각만 얻을 수 있으며, 당신의 돈은 건드릴 수 없습니다.
당신이 사고를 당했나요? 휴대폰을 잃어버리거나, 백업 비밀번호를 잊어버렸다면, Gate와 제3자가 당신을 복구할 수 있습니다------하지만 당신 본인이 신원 확인을 완료한 후에만 가능합니다.
또 다른 잠금을 추가합니다: Vault에서 출금할 때 48시간 지연이 있으며, 이 기간 동안 언제든지 동결할 수 있습니다. 누군가 동시에 당신의 장치와 계정을 얻더라도, 돈은 그에게 가지 않습니다.
극단적인 경우, Gate의 서비스가 사용할 수 없더라도, 당신은 장치 조각과 제3자 조각을 사용하여 오픈 소스 도구를 통해 자산을 복구할 수 있으며, Gate의 참여가 필요하지 않습니다.
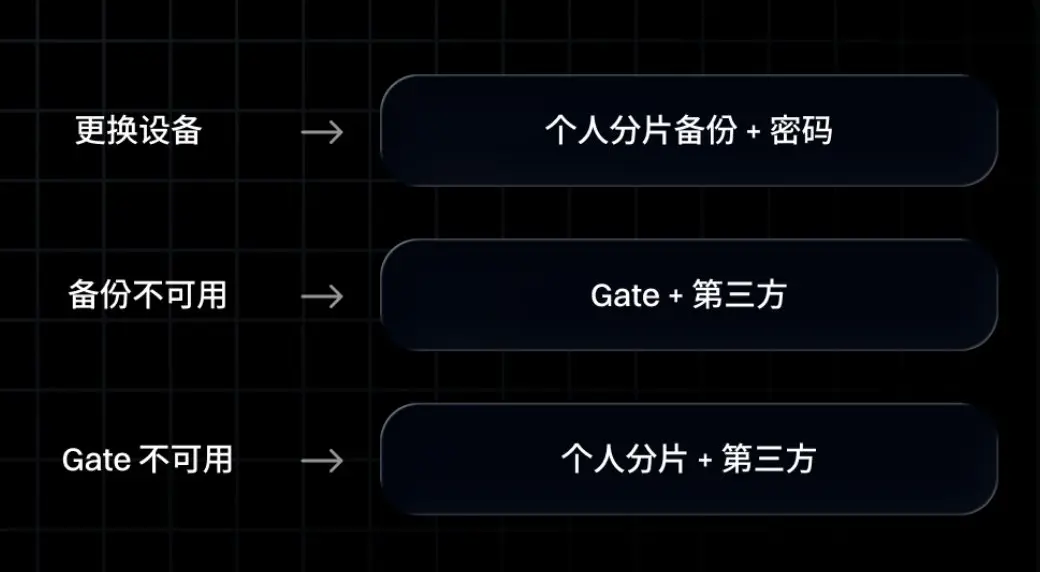
한 문장으로 요약하자면: 플랫폼에 문제가 생겨도 당신은 괜찮고, 당신에게 문제가 생기면 플랫폼이 보완합니다.
양쪽 모두 동시에 문제가 발생해야만 문제가 생길 수 있습니다------그리고 이 확률은 어떤 단일 실패 지점보다 훨씬 낮습니다.
MPC는 새로운 것이 아닙니다. 새로운 것은 일반인이 몇 단계만으로 사용할 수 있게 한 것입니다.
MPC와 다중 서명은 새로운 것이 아닙니다. 기관들은 이미 사용하고 있으며, MPC만으로 방어할 수 있는 것은 아닙니다. 우리가 하는 것은 기관 수준의 키 관리를 일반 사용자가 몇 단계만으로 활성화할 수 있는 제품으로 변환하고, 거래소의 리스크 관리 능력을 통합하는 것입니다. 이는 이전에 아무도 시도하지 않았던 것입니다.
그것은 "더 안전한 거래소"도 아니고, "더 사용하기 좋은 지갑"도 아닙니다. 오히려 거래소와 자가 관리 사이의 부족했던 그 한 층을 보완하는 것입니다.
마지막으로, 이 사고 방식은 Gate만의 것이어서는 안 됩니다.
플랫폼이 도난당하든, 사용자가 도난당하든, 피해를 입는 것은 전체 업계의 신뢰입니다. 우리는 이 구조의 사고 방식과 실제 사용자 시나리오에서 겪었던 문제를 공개하여 동료들과 함께 논의하고자 합니다.
더 많은 플랫폼이 유사한 방식으로 사용자 자산을 관리한다면, 전체 업계의 안전 수준이 한 단계 올라갈 것입니다.